
20.10.2026 à 15:59
Cyberattaques : faut-il mettre en place un « contrôle technique cyber » pour les entreprises ?
Texte intégral (2203 mots)
L’ESSENTIEL
Une cyberattaque a visé, mi-octobre, des frigos de supermarchés qui ont dû jeter tous leurs produits surgelés, mettant en lumière le fait que les risques des cyberattaques affectent aussi le monde physique.
Si les attaquants sont évidemment les premiers responsables de ces attaques et des préjudices causés, les organisations victimes ne sont pas à l’abri de la reproduction de ces attaques ni d’être elles-mêmes autrices de faits préjudiciables, au sens juridique du terme, par exemple en n’ayant pas mis en place de garde-fous.
Alors que la cybersécurité doit être discutée à l’Assemblée nationale très prochainement pour inscrire dans le droit français la directive européenne NIS 2, l’idée d’un « contrôle technique cyber » est une piste de réflexion pour améliorer la cybersécurité de tous.
Dans la nuit du 11 au 12 octobre, des centaines de supermarchés ont dû jeter leurs produits après une cyberattaque contre leurs installations frigorifiques. C’est la section cybercriminalité du parquet de Paris qui s’est saisie de l’affaire le 12 octobre.
Au-delà de la faille technique et de la sanction pénale, il reste la question civile, celle de la réparation. Si le cyberattaquant apparaît comme le coupable évident, il est rarement celui qui paiera les dommages. Toutefois, d’un point de vue de la responsabilité, ces enseignes de supermarché, bien que victimes de l’attaque, ne pourraient-elles pas être tenues pour responsables des dommages subis par leurs clients ou leurs partenaires commerciaux parce qu’elles n’ont pas assez sécurisé leurs systèmes ?
C’est ainsi qu’intervient l’idée d’un « contrôle technique cyber », c’est-à-dire l’idée de vérifier la sécurité des entreprises avant la panne, comme il existe un contrôle des voitures avant l’accident.
Aujourd’hui, en sécurité numérique, il n’existe pas de « contrôle technique » officiel à remplir. Chaque personne morale (c’est-à-dire les groupements dotés d’une personnalité juridique, comme les sociétés, les associations, etc.) a certes des obligations spécifiques sur des domaines particuliers. Toute organisation qui traite des données personnelles doit, en vertu du Règlement général sur la protection des données (RGPD), assurer leur sécurité par des mesures « appropriées » au risque. Mais le texte ne dresse pas de liste précise à cocher.
En d’autres termes, il n’y a pas d’équivalent du contrôle technique en matière de cybersécurité. En sécurité routière, un véhicule doit passer un contrôle technique pour avoir le droit de rouler, c’est-à-dire répondre à une liste précise de points à vérifier afin d’assurer la sécurité à la conformité de ce véhicule. Sans contrôle technique, au-delà du risque de sanction, l’assureur peut potentiellement ne pas prendre en charge les frais liés à l’accident, soit en cas de clause contractuelle, soit en cas de lien entre l’accident et un défaut d’entretien que le contrôle technique aurait pu éviter.
Cette piste serait-elle pertinente pour la cybersécurité ? La question se pose de façon d’autant plus aiguë que les risques découlant de cyberattaques ne sont pas seulement numériques : outre les préjudices réputationnels, d’autres plus tangibles apparaissent. Dans le cas des supermarchés, il s’agit de marchandises détruites, de rayons et de magasins fermés, de risque sanitaire et écologique. Par ailleurs, cet été, des réseaux d’assainissement d’eau potable ont été attaqués aux États-Unis.
Des failles de sécurité évitables
Ironie du sort, une grande majorité des cyberattaques découlent de failles de sécurité assez banales, mais surtout déjà connues.
Par exemple, une enquête sur le Musée du Louvre à la suite de son cambriolage a démontré une faille importante dans son système informatique : des serveurs critiques, dont celui de la vidéosurveillance, étaient protégés par le mot de passe « LOUVRE ». Il s’agit ici d’un exemple alarmant, mais qui est révélateur des négligences quotidiennes de chacun. Ainsi, à raison de 10 essais par seconde, ce mot de passe ne prendrait que 31 minutes à craquer, selon le testeur de mot de passe Nothing2Hide. L’ajout de « 75 » ferait passer le craque à 4 jours.
À lire aussi : Comment choisir un bon mot de passe ?
Dans le cas des cyberattaques des frigos, les experts ne considèrent pas que la cyberattaque ait pu être particulièrement complexe, et qu’il s’agirait d’une mise à jour qui n’a pas été faite. Ces réfrigérateurs, comme d’autres appareils, sont nécessairement reliés à Internet afin d’être contrôlés à distance. À défaut de mises à jour de sécurité, ils deviennent des points d’entrée vulnérables et faciles d’accès pour les attaquants.
Michel-Édouard Leclerc a lui-même déclaré :
« On n’avait pas cette culture de la sécurité. »
Lorsqu’il s’agit de failles courantes et dont les correctifs sont connus, l’entreprise victime peut se voir reprocher par son assureur de ne pas avoir pris les précautions élémentaires. Ainsi sa propre négligence peut-elle alors réduire la responsabilité de l’attaquant.
Quelle responsabilité pour les entreprises victimes d’attaques ?
Face à une cyberattaque, la première réaction, du public comme des personnes touchées, est de voir des victimes. Le premier responsable est, sans conteste, l’auteur de l’attaque.
Mais cette évidence ouvre un débat. Même lorsque l’attaquant est identifié, retrouvé et solvable, il pourrait être reproché à l’entreprise attaquée de n’avoir pas suffisamment protégé ses systèmes. La question de sa propre faute se pose, et elle est sensible. La recherche en criminologie souligne d’ailleurs que la victime d’une cyberattaque n’est jamais tout à fait passive.
L’entreprise qui ne se conforme pas aux réglementations de cybersécurité, ou qui ne muscle pas son jeu de sécurité, rend l’attaque au mieux possible, et au pire facile. Il est à noter que, en matière de responsabilité civile, la négligence peut être considérée comme une faute (Art. 1241 C. civ] : « Chacun est responsable du dommage qu’il a causé non seulement par son fait, mais encore par sa négligence ou par son imprudence. »)
Mais la difficulté concernant les personnes morales consiste dans leur organisation. Une entreprise n’existe pas que par ses dirigeants, elle existe également par le biais de ses salariés. Si un employé commet une faute ou est négligent, l’entreprise est fautive, non parce que le salarié a failli, mais parce que l’organisation n’a pas prévu les garde-fous nécessaires.
Les entreprises peuvent déléguer ces missions de sécurité informatique à des prestataires techniques, qui prennent en charge la responsabilité des maintenances et des mises à jour.
De plus, et afin d’être indemnisées pour des préjudices subis, les entreprises peuvent souscrire des assurances cyber. Dans le cadre de cyberattaques, les assureurs mettent en place des indemnisations et des aides à la remise en route. Toutefois, en cas de défaut de mot de passe robuste ou de mises à jour concourant au préjudice, l’assureur pourrait refuser d’indemniser.
Un point important à évoquer reste le cas de la force majeure. En droit, la « force majeure » relève de trois caractéristiques : l’extériorité, l’imprévisibilité et l’irrésistibilité. Par exemple, une tornade emportant l’entièreté des récoltes est un évènement extérieur à la volonté de l’agriculteur, dont il ne peut prévoir le passage ni en contrôler la force.
Face à sa négligence et donc face à ses victimes (clients, prestataires ou partenaires commerciaux), la personne morale négligente des cyberattaques et de sa cybersécurité serait tentée d’invoquer le cas de « force majeure ».
Néanmoins, dans un arrêt du 7 février 2020 (CA Paris, pôle 5, ch. 11, n° 18/03616), la Cour d’appel de Paris a refusé de voir une force majeure dans une attaque par ransomware (ou rançongiciel) invoquée par un prestataire informatique défaillant, au motif qu’un virus informatique ne présente le caractère ni imprévisible ni irrésistible.
La cyberattaque ne saurait en principe exonérer l’entreprise négligente. Cette dernière doit prévoir et contenir ce risque bien réel de cyberattaque.
Le brouillard normatif
Pour autant, il existe aujourd’hui un véritable défi pour les entreprises en matière de cybersécurité ; celui-ci relève de la multiplication constante des textes normatifs. La dernière en date est la directive européenne NIS 2, qui devait être transposée en droit français le 17 octobre 2024, mais dont le débat à l’Assemblée nationale vient de nouveau d’être repoussé.
Bien que des référentiels de bonnes pratiques et des possibilités d’audit et de conseils existent, c’est dans un brouillard épais que les personnes morales évoluent, sans liste claire des obligations auxquelles elles sont soumises pour à la fois mieux se protéger et ne pas subir a posteriori sa négligence.
L’idée d’un contrôle technique cyber
Sans lignes de conduite claires, il n’est pas aisé de reconnaître qui porte la faute, quand l’attaque était évitable, et à quel moment la force majeure doit être écartée. Il y a là une insécurité cyber et juridique pour tous.
Une option envisageable serait que les pouvoirs publics instaurent un contrôle obligatoire et périodique de la sécurité informatique, à l’image du contrôle technique des véhicules automobiles, afin que chaque acteur ait connaissance de ses obligations et des limites de sa responsabilité.
Par ailleurs, l’idée a déjà été insufflée par l’instauration d’un « cyberscore ». Ce sont les grandes plateformes numériques, les messageries et les services de visioconférence qui doivent faire auditer leur sécurité par des prestataires, qualifiés par l’Agence nationale de la sécurité des systèmes d’information (Anssi), puis afficher le résultat de ce score au public, à la manière du Nutri-Score. Il s’agit ici d’un premier pas du législateur vers la nécessité d’un audit spécifique, restitué de façon lisible.
La comparaison avec le contrôle technique a cependant ses limites. Un véhicule évolue peu d’une année à l’autre, alors que les menaces informatiques se renouvellent en permanence et les cyberattaquants se multiplient. Un audit valable à date fixe est obsolète six mois plus tard. Cela dit, l’idée d’un « contrôle technique cyber » prend tout son sens. Un cadre précis et lisible qui indique à chaque organisation ce que l’on attend d’elle, et à quel moment sa négligence engage sa responsabilité.

Gabin BURTON est membre du projet CyberSkills4All, projet régional à portée nationale fédérant un écosystème breton de partenaires académiques, d’institutions et de grandes entreprises autour des enjeux de cybersécurité.
18.10.2026 à 08:55
La 6G sera-t-elle plus sobre et intelligente que les générations précédentes ?
Texte intégral (1864 mots)
L’ESSENTIEL
Après la 5G, la 6G pourrait révolutionner nos télécommunications.
Elle pourrait se baser sur la communication sémantique, une approche qui vise à transmettre seulement les données utiles.
Au-delà des défis techniques, cette transition pose aussi des questions fondamentales sur nos communications.
Notre manière actuelle de télécommuniquer atteint une limite : chercher toujours plus de débit brut demande davantage de bande passante, d’antennes, de calcul, d’énergie et d’infrastructures. La 6G ne s’émancipera pourtant pas de notre mode standard de communication à base de 0 et de 1. Tant que nos échanges resteront numériques, les messages seront encodés, traités et transmis sous forme binaire.
Ce qui pourrait changer, en revanche, c’est la question posée au réseau. Jusqu’ici, l’objectif principal était de savoir combien de bits il est possible de transmettre. Demain, certains usages pourraient plutôt nous conduire à demander quels bits il est réellement utile de transmettre.
Des réseaux aveugles au contenu
Les réseaux actuels sont largement aveugles à l’information qu’ils font circuler : ils transportent des données sans chercher à savoir si elles sont utiles, redondantes, prioritaires ou suffisantes pour le destinataire. Cette approche est très efficace lorsqu’il faut transférer un fichier, afficher une vidéo ou garantir qu’un message arrive exactement comme il a été envoyé. C’est cette logique qui a porté le développement de la 5G, avec des promesses de débit plus élevé, permettant de limiter la latence et de connecter massivement des objets.
Mais cette logique n’est pas toujours optimale. Dans de nombreux usages émergents, la communication ne vise pas seulement à reproduire des données, mais vise plutôt à supporter une action : détecter, décider, coordonner, alerter ou diagnostiquer. C’est le cas pour les véhicules connectés, les robots, en passant par les capteurs ou des agents IA.
Par exemple, si un véhicule doit éviter un obstacle, il n’a pas nécessairement besoin de recevoir toute une vidéo pixel par pixel. Il peut avoir besoin d’une information plus compacte : est-ce qu’il y a un obstacle ? À quelle distance ? Quelle trajectoire probable peut-il emprunter ? Et quel est le niveau de confiance qu’il peut accorder à ces données ?
Transmettre moins pour mieux agir
C’est l’intuition des communications sémantiques. Le terme peut prêter à confusion : il ne s’agit pas de transmettre du sens au sens philosophique ni de rendre les réseaux capables de comprendre comme des humains. Il s’agit d’intégrer le contexte, l’objectif de la communication et la tâche à accomplir dans la manière de sélectionner, représenter et transmettre l’information.
Dans le modèle actuel, le réseau cherche à reproduire le plus fidèlement possible les bits envoyés. Dans une communication dite sémantique, on cherche plutôt à transmettre l’information nécessaire pour atteindre un résultat. En effet, une erreur peut être acceptable si elle ne change rien à la décision finale ; à l’inverse, une transmission techniquement parfaite peut être inutile si elle transporte des données sans valeur pour la tâche…
Prenons un exemple : une caméra observe une scène dans une usine. Dans un système classique, elle peut envoyer toute l’image à un serveur qui l’analysera ensuite. Dans une approche par communication sémantique, la caméra ou un équipement proche pourrait extraire localement les informations utiles : elle détecterait la présence d’un opérateur, d’un robot, ou encore un geste dangereux. Le réseau ne transmettrait alors pas nécessairement toute l’image, mais une représentation plus courte, qui mène à une meilleure décision au meilleur moment.
Autrement dit, il ne s’agit pas d’envoyer moins pour envoyer moins, mais d’envoyer ce qui compte. Imaginez que vous discutiez avec un ami. Vous vous connaissez tellement qu’un regard, un mot peuvent suffire là où, avec un étranger, il en faut beaucoup plus pour demander la même chose.
Les prérequis de la communication sémantique
Dans un système de communication sémantique, l’émetteur doit extraire ou compresser l’information utile. Cela peut passer par des modèles d’intelligence artificielle capables de transformer en une représentation plus compacte une image, un signal ou une mesure.
Ensuite, le récepteur doit pouvoir interpréter cette représentation. Pour cela, émetteur et récepteur doivent partager au moins partiellement un contexte : une tâche, un modèle, des conventions, parfois une base de connaissances. Si un véhicule reçoit l’information « obstacle à 120 mètres », il doit savoir ce qu’est un obstacle pertinent, dans quel référentiel la distance est exprimée et avec quel niveau d’incertitude cette information doit être traitée.
Il faut enfin mesurer la réussite autrement. Dans les télécommunications classiques, on mesure un débit, une latence ou un taux d’erreur. Dans une communication sémantique, il faut aussi mesurer la qualité de la tâche : le véhicule a-t-il évité l’obstacle ? Le robot a-t-il coordonné son geste ? Le diagnostic industriel est-il fiable ? La communication reste contrainte par la physique, mais son efficacité se juge aussi par son effet sur l’action.
Des pistes en cours d’exploration
Cette approche reste un sujet de recherche, mais elle n’est plus seulement théorique. Le projet européen 6G-GOALS vise à développer des réseaux 6G capables de prendre en compte les communications sémantiques dans une architecture qui intègre l’intelligence artificielle, notamment pour réduire les bits inutiles à traiter et à transmettre.
Le projet 6G-DISAC explore quant à lui des architectures où le réseau ne sert pas seulement à transmettre, mais aussi à détecter, localiser et interpréter l’environnement. Dans ce cadre, une question devient cruciale : quelles informations faut-il partager entre objets, capteurs et infrastructures pour produire une perception collective fiable, sans saturer le réseau ?
Enfin, 6GARROW, collaboration entre l’Europe et la Corée, travaille sur des réseaux 6G dont l’intelligence artificielle serait une composante structurante. L’objectif est de concevoir des architectures où dispositifs et infrastructures coopèrent davantage pour améliorer l’efficacité, la résilience et l’adaptation aux usages.
Une promesse à juger avec prudence
La promesse de réduire les transmissions inutiles, d’améliorer l’efficacité énergétique, de diminuer la latence tout en permettant à des agents intelligents de coopérer plus efficacement soulève aussi au moins trois nouveaux problèmes.
Le premier concerne les métriques. Tant que l’on mesure un débit, une latence ou un taux d’erreur, les comparaisons sont relativement standardisées. Mais comment mesure-t-on une « erreur sémantique » ? À partir de quand une information est-elle suffisamment correcte pour agir ? Ces questions n’ont pas encore de réponses consensuelles.
Le deuxième problème est celui de l’alignement. Si deux systèmes ne partagent pas les mêmes conventions, ils peuvent mal s’interpréter. L’exemple du Mars Climate Orbiter, perdu en 1999 après une confusion entre unités métriques (mètre, kilogramme…) et impériales (pied, livre…), rappelle qu’un problème de référentiel peut faire échouer un système complexe. Dans les communications sémantiques, un canal radio parfait ne garantit donc pas une compréhension parfaite. Encore faut-il que les modèles, les unités, les conventions et les objectifs soient compatibles.
Le troisième problème est énergétique. Transmettre moins de données peut réduire la charge du réseau, mais extraire, compresser, interpréter et reconstruire l’information demande du calcul, qui consomme lui aussi de l’énergie. La promesse de sobriété doit donc être évaluée sur l’ensemble du système.
Changer le rôle des bits est aussi un risque
La 6G ne s’affranchira donc pas des 0 et des 1 et ne dépassera pas non plus les lois physiques. Mais elle pourrait modifier notre manière de concevoir la communication numérique.
Cette évolution pose toutefois une question politique autant que technique : si le réseau commence à distinguer les données selon leur utilité supposée, comment préserver la neutralité du réseau ? Ce principe fondamental d’Internet veut que les fournisseurs d’accès transportent les données sans privilégier, ralentir ou bloquer certains contenus, services ou applications. De la même manière que la Poste est censée acheminer les courriers sans les ouvrir ni décider lesquels méritent d’être distribués en priorité selon leur contenu, le réseau est conçu pour transporter les données sans juger de leur valeur.
La communication sémantique promet de ne plus transmettre des bits comme s’ils avaient tous la même valeur. Il faudra alors veiller à ce que cette hiérarchisation serve l’efficacité des usages, sans devenir un moyen de discriminer des contenus, des services ou des acteurs.
Cet article a été rédigé avec l’aide du Dr Quentin Lampin, chercheur senior et co-directeur du laboratoire commun Orange-CEA « AI-Native Communications ».

Ce travail (ou une partie de ce travail) a été réalisé avec le soutien du projet 6GARROW, financé par la Smart Networks and Services Joint Undertaking (SNS JU) dans le cadre du programme-cadre de recherche et d’innovation Horizon Europe de l’Union européenne (convention de subvention n° 101192194), ainsi que par une subvention de l’Institute for Information & Communications Technology Promotion (IITP) financée par le ministère coréen des Sciences et des Technologies de l’Information et de la Communication (MSIT) (référence n° RS-2024-00435652)
Emilio Calvanese Strinati ne travaille pas, ne conseille pas, ne possède pas de parts, ne reçoit pas de fonds d'une organisation qui pourrait tirer profit de cet article, et n'a déclaré aucune autre affiliation que son organisme de recherche.
15.10.2026 à 16:40
Bienvenue dans une nouvelle astronomie : comment marchent les détecteurs géants de neutrinos, et ce qui vient après le Nobel
Texte intégral (2609 mots)
L’ESSENTIEL
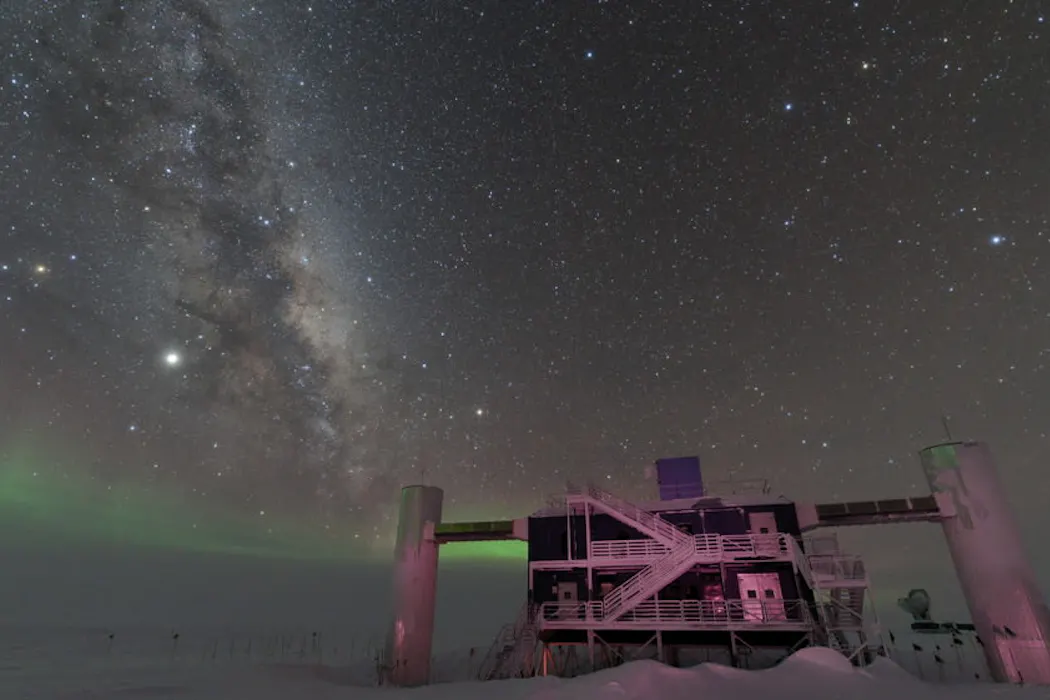
Le 6 octobre dernier, la fondation Nobel a récompensé Francis Halzen pour ses contributions à la création de l’observatoire IceCube, en Antarctique, et à la découverte des neutrinos de haute énergie d’origine astrophysique.
Certaines de ces particules ont des énergies considérablement plus grandes que celles produites dans les accélérateurs de particules les plus puissants. Grâce à IceCube, nous avons une fenêtre pour comprendre où et comment elles sont produites.
L’astronomie neutrino ne s’arrête pas là, avec des détecteurs en cours de construction dans la Méditerranée et en Chine et la possibilité de croiser les observations avec celles d’autres champs de l’astronomie, comme les ondes gravitationnelles.
Les neutrinos sont des particules élémentaires qui ont la particularité de ne presque jamais interagir avec la matière. Leur existence a été prédite dans les années 1930 par Wolfgang Pauli, et ils ont été observés en 1956 par Frederick Reines et Clyde Cowan en étudiant un réacteur nucléaire.
Mais alors, si les neutrinos sont des particules connues et observées, que récompense donc le prix Nobel de physique de 2026 ?
On connaît à ce jour différentes sources produisant en grand nombre des neutrinos. Certains, les « neutrinos solaires », sont émis par le Soleil lors des réactions de fusion en son cœur. Les « neutrinos atmosphériques » sont, quant à eux, émis lorsque des rayons cosmiques interagissent avec les molécules de la haute atmosphère de la Terre – des interactions similaires à celles qui produisent les aurores boréales. Enfin, les « neutrinos d’origine astrophysique », qui sont émis lors de différents phénomènes violents et très énergétiques dans l’Univers.
Ce sont ces derniers, les neutrinos astrophysiques, qui ont valu le prix Nobel à Francis Halzen après qu’ils ont été détectés en 2013 avec l’observatoire IceCube.
Comment IceCube détecte les neutrinos
Francis Halzen a été récompensé pour avoir imaginé dans les années 1980 ce qui deviendrait le détecteur IceCube, dans le but d’observer les neutrinos de haute énergie d’origine astrophysique.
La construction d’IceCube au pôle Sud a débuté en 2005 et s’est terminée à la fin de l’année 2010.
Le détecteur est constitué de 86 lignes verticales qui plongent dans les profondeurs de la glace antarctique : sa base est située à 2 450 mètres de profondeur et IceCube occupe un volume de près d’un kilomètre cube de glace.
Cette taille colossale est nécessaire pour pouvoir détecter les neutrinos de haute énergie. En effet, les neutrinos interagissent si peu que la plupart peuvent traverser la Terre entière comme si elle était transparente. Le volume énorme du détecteur permet ainsi d’augmenter les chances qu’un neutrino interagisse avec la glace, et donc la probabilité d’en détecter.
En fait, IceCube n’observe pas directement un neutrino, mais le produit de son interaction avec les molécules de la glace, le plus souvent une autre particule appelée « muon ». Les muons produits par les neutrinos sont tellement énergétiques qu’ils produisent une lumière bleutée caractéristique : le rayonnement Tcherenkov. C’est le même phénomène qui est observé dans les piscines de stockage du combustible nucléaire dans les centrales.
C’est ce rayonnement Tcherenkov que détectent les capteurs suspendus aux lignes verticales d’IceCube.

Ce que les observations d’IceCube ont démontré
La construction de cet observatoire géant a été motivée par plusieurs objectifs scientifiques. L’objectif principal était l’étude des rayons cosmiques de haute énergie et les mécanismes permettant de les produire, qui restent encore mal connus. Les rayons cosmiques sont des particules sillonnant l’Univers à une vitesse proche de celle de la lumière. Certaines de ces particules ont des énergies considérablement plus grandes que celles produites dans les accélérateurs de particules les plus puissants… mais nous n’avons pas encore pu trouver où et comment elles sont produites.
Le premier résultat d’importance a été obtenu par les équipes d’IceCube en 2013. En se basant sur les deux premières années de fonctionnement de l’observatoire, 28 neutrinos cosmiques ont été identifiés parmi les données. Les sources les ayant produits n’ont pas pu être identifiées.
Mais même sans cela, ces 28 observations ont constitué l’une des premières preuves de l’existence de ces neutrinos d’origine cosmique. Cela a marqué une étape importante dans l’étude de l’astrophysique des particules, ou astroparticules, et a ouvert une nouvelle fenêtre sur l’Univers : « l’astronomie neutrino ». C’est ce qui a été récompensé le 6 octobre dernier : l’astronomie neutrino est actuellement l’un des domaines de recherche des astroparticules les plus actifs et féconds.
Une autre observation faite par IceCube un peu plus tard a commencé à démêler les sources de ces neutrinos cosmiques. En effet, en 2017, IceCube a détecté un neutrino dont la direction d’arrivée est compatible avec un blazar, un type de noyau de galaxie très particulier puisqu’il émet un jet de matière collimaté. Ce jet accélère de nombreuses particules chargées qui, en interagissant avec le milieu intergalactique, produisent des neutrinos qui ont finalement été observés par IceCube. De plus, TXS 0506+056 est une source connue depuis longtemps dans le domaine électromagnétique faisant de cette observation conjointe entre des rayons électromagnétiques et des des neutrinos une découverte majeure et constitue un exemple d’observation dite multimessagers.


Le paysage actuel et futur de l’astronomie neutrino
De nombreuses thématiques de recherche sont touchées par les possibilités offertes par cet observatoire, telles que la recherche indirecte de la matière noire ou des neutrinos associés à des sursauts gamma, ces jets de matière émis lors de la mort d’étoiles massives ou lorsque les restes de deux étoiles fusionnent.
Depuis le début des années 2020, le paysage de l’astronomie neutrino est aussi occupé par un nouveau détecteur en cours de construction, KM3NeT.
Contrairement à IceCube, KM3NeT est plongé dans les eaux de la Méditerranée, à 2 500 mètres de profondeur. Il y a un an, KM3NeT a annoncé, dans le journal Nature, l’observation du neutrino le plus énergétique jamais observé. Cette découverte majeure a suscité autant d’enthousiasme que de questions, en particulier sur la source capable de produire des particules d’une telle énergie.
Dans les prochaines années, le champ de l’astronomie neutrino va continuer à s’étendre et se développer. D’une part, IceCube va être agrandi par l’ajout de nouvelles lignes dans le détecteur pour atteindre un volume de près de 8 kilomètres cubes augmentant ainsi à la fois sa sensibilité et le taux de détections de neutrinos.
Pour KM3NeT, le déploiement va se poursuivre jusqu’en 2030 pour atteindre sa configuration finale et sa sensibilité nominale. Cela permettra à KM3NeT d’étudier à la fois les propriétés de neutrinos et de poursuivre l’étude de l’Univers.
D’autre part, d’autres détecteurs sont aussi en projet, notamment en Chine, avec les observatoires TRIDENT, NEON et HUNT. Là aussi, leur énorme volume permettra de nouvelles découvertes.
Par ailleurs, une autre perspective que l’on peut entrevoir avec IceCube et KM3NeT dans les prochaines années pourrait se trouver dans l’astronomie multimessagers, en combinant les données neutrinos avec celles d’autres instruments, comme pour TXS 0506+056 en 2016. On peut penser ici en particulier aux interféromètres LIGO et Virgo qui observent les ondes gravitationnelles et dont une observation conjointe avec IceCube et KM3NeT amènerait aussi à une moisson de résultats fondamentaux pour l’étude de l’Univers.
À lire aussi : Ondes gravitationnelles : cinq ans après leur détection, des outils toujours plus performants
Avec ces détecteurs de plus en plus sensibles, l’astronomie neutrino a encore de l’avenir devant elle et promet de nouvelles découvertes fascinantes, construites sur les fondations établies par Francis Halzen durant les dernières décennies.

Je suis membre des collaborations KM3NeT et LIGO-Virgo-KAGRA.