
21.09.2026 à 11:33
Quand le collègue « indispensable » part en vacances, l’entreprise tourne au ralenti
Nada Kanita, Maitre de conférence en sciences de gestion spécialisée en Systèmes d'information, Université de Bretagne occidentale
Texte intégral (1219 mots)
L’ESSENTIEL
Un seul collègue s’absente et toute l’activité de l’entreprise ralentit ? Le problème ne vient pas de son absence, mais d’une dépendance invisible.
Documents partagés et procédures ne contiennent jamais tout : une partie essentielle des savoirs repose sur l’expérience des collaborateurs.
Organiser les relais, transmettre régulièrement les savoirs et documenter les informations critiques évite qu’une absence ordinaire ne se transforme en crise.
Chaque été, le même scénario se répète dans de nombreuses organisations. Un client attend une réponse, une décision est reportée ou un incident reste irrésolu. La raison reste la même : « Il faut attendre le retour de X » ou « Seul Y connaît le dossier ».
Les congés ne devraient pourtant pas être une source de problèmes. Ils révèlent néanmoins une dépendance qui s’est installée au fil du temps, lorsqu’un savoir indispensable au fonctionnement d’une organisation finit par être détenu par une seule personne.
Une dépendance invisible révélée
Les organisations valorisent leurs collaborateurs experts. Grâce à leur expérience, ceux-ci ont acquis des compétences clés et connaissent finement leur environnement de travail. Ils savent retrouver le bon interlocuteur, éviter une erreur déjà rencontrée et repérer les fragilités de l’organisation. Ils détiennent surtout des savoirs tacites, rarement consignés dans les procédures ou les outils.
Cependant, lorsque cette expertise n’est ni partagée ni accessible, elle devient un point de fragilité pour l’organisation. Quelques jours de congé, un arrêt maladie ou une mobilité peuvent suffire à ralentir l’activité. Les collègues disposent bien des procédures, des données et des processus formalisés, mais pas toujours des connaissances nécessaires pour les interpréter : l’historique du dossier, les exceptions ou encore les raisons d’une décision passée.
À lire aussi : « C’est mon bureau ! » : comment le bruit au travail nous conduit à vouloir défendre notre territoire
Au-delà des procédures formalisées
Une organisation fonctionne rarement grâce aux seuls éléments formalisés. Certaines connaissances sont inscrites dans les logiciels, les procédures et les bases documentaires. D’autres se construisent dans l’action : savoir à qui s’adresser, anticiper un risque ou comprendre pourquoi une règle comporte des exceptions.
Les recherches sur la mémoire organisationnelle montrent que l’expérience est conservée dans plusieurs « réservoirs » : les individus, les routines, la culture, les outils et les archives. Lorsqu’une connaissance critique réside uniquement dans la mémoire d’une personne, elle devient difficilement mobilisable en son absence. Sa transmission n’est pas automatique.
Les recherches sur le transfert des connaissances soulignent la difficulté de transmettre certains savoirs issus de l’expérience. Il ne s’agit pas nécessairement d’une rétention intentionnelle ou d’un refus de transmettre. Certains raisonnements sont devenus si familiers que l’expert les applique intuitivement, sans toujours parvenir à les expliciter.
Un gros risque opérationnel
La concentration des connaissances crée dès lors un risque opérationnel. Les délais s’allongent, les dossiers s’accumulent et les équipes improvisent des solutions de contournement. Certaines tâches sont suspendues, d’autres sont réalisées à partir d’informations manquantes ou incomplètes. Cette situation affecte aussi la qualité des décisions. Les procédures indiquent souvent ce qu’il faut faire, mais rarement pourquoi.
Or, la mémoire organisationnelle permet d’interpréter les situations présentes à partir de l’expérience passée. Sans l’historique d’un dossier ou les raisons d’un choix antérieur, les collaborateurs peuvent reproduire une erreur, appliquer une règle obsolète ou prendre une décision inadaptée.
Cette dépendance pèse enfin sur l’expert, sollicité en permanence, parfois même pendant ses congés. Il devient progressivement un goulot d’étranglement : plus l’organisation dépend de lui, moins il dispose de temps pour transmettre ses connaissances.
La mémoire transactive ne suffit pas
Les équipes développent une cartographie implicite des connaissances : chacun sait vers qui se tourner selon le problème rencontré. Les chercheurs parlent de « mémoire transactive » pour désigner cette capacité collective à savoir « qui sait quoi ».
Ce mécanisme facilite la coordination tant que les personnes restent disponibles. Cependant, identifier l’expert ne permet pas de poursuivre l’activité lorsqu’il est absent. L’objectif n’est pas que chacun maîtrise tout, mais qu’aucune activité essentielle ne repose sans relais sur une seule personne.
Les congés : un bon crash test
Les congés peuvent servir de test de résistance. Quelles activités s’arrêtent en l’absence d’une personne ? Quels dossiers nécessitent toujours son intervention ? Ces questions révèlent les dépendances critiques avant qu’un départ ou un incident ne les transforme en crise.
La réponse ne consiste pas à tout documenter. Accumuler des fichiers volumineux rarement consultés ou rapidement obsolètes ne constitue pas une mémoire utile. Mieux vaut conserver les éléments nécessaires à l’action : les décisions importantes et leurs justifications, les principales exceptions, les contacts essentiels et les points de vigilance.
Des pratiques simples complètent cette documentation : organiser des binômes, alterner les responsabilités, prévoir des temps de transmission et faire relire les dossiers critiques. Cette redondance a un coût immédiat, mais elle protège la continuité de l’activité et réduit la pression sur les experts.
Le partage des connaissances doit enfin être reconnu comme une composante du travail, et non comme une tâche à accomplir « lorsqu’on aura le temps ». Une organisation résiliente n’est pas celle qui ne dépend de personne, mais celle qui transforme les expertises individuelles en capacités collectives.

Nada Kanita ne travaille pas, ne conseille pas, ne possède pas de parts, ne reçoit pas de fonds d'une organisation qui pourrait tirer profit de cet article, et n'a déclaré aucune autre affiliation que son organisme de recherche.
21.09.2026 à 09:26
Comment le système immunitaire constitue une empreinte unique à chaque être humain – et ce que la décrypter pourrait changer en santé
Aleksandra Walczak, Directrice de Recherche CNRS, École normale supérieure (ENS) – PSL
Thierry Mora, Directeur de recherche au CNRS, École normale supérieure (ENS) – PSL
Texte intégral (2183 mots)
L’ESSENTIEL
Notre système immunitaire est prêt à rencontrer de nouveaux agents pathogènes, y compris ceux qui n’existaient pas à notre naissance.
Grâce à des combinaisons aléatoires d’ADN dans les cellules du système immunitaire, nous possédons une diversité phénoménale de récepteurs capables d’identifier des virus et d’autres agents pathogènes.
Cette diversité est propre à chacun de nous. Elle peut notamment être analysée pour nous identifier, participer à des diagnostics médicaux, tester l’efficacité de nouveaux vaccins personnalisés… et son utilisation ne fait que commencer.
Les recherches récentes montrent que l’état immunitaire de chacun constitue une « empreinte digitale » unique, propre à chacun.
En l’étudiant, on peut non seulement connaître votre identité, mais également votre âge et, à l’avenir, toutes les maladies que vous avez eues. Il contient une sorte de dossier médical (d’un type qu’on ne risque pas d’égarer) qui peut être utilisé pour mieux traiter nos maladies et pour la prévention médicale.
Un générateur de protéines aléatoires pour se défendre contre les attaques
Nous sommes entourés de nombreux agents pathogènes, comme les virus (grippe, Covid), les parasites et les tumeurs, qui menacent notre santé et notre bien-être. Beaucoup de ces pathogènes évoluent et changent constamment. Si nous parvenons à rester en bonne santé face à ces menaces changeantes, c’est grâce à notre système immunitaire « adaptatif ». Nous en avons tous un, comme vous en avez probablement pris conscience pendant la pandémie de Covid.
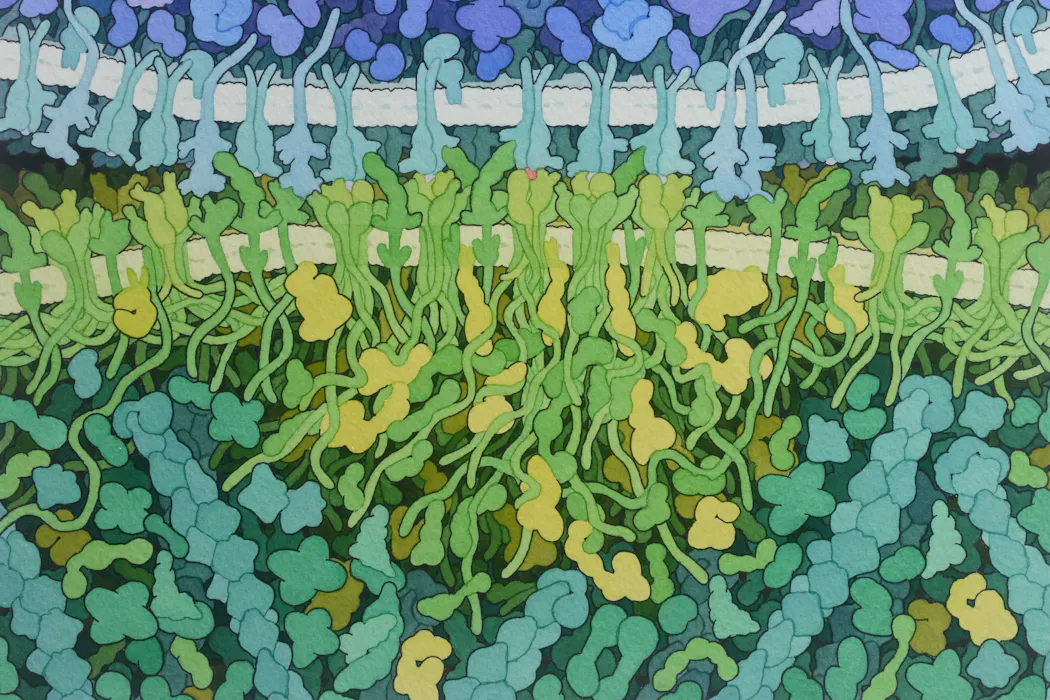
Ce système immunitaire adaptatif est prêt à rencontrer de nouveaux agents pathogènes, y compris ceux qui n’existaient pas à notre naissance. Il se sert de cellules spécialisées, les lymphocytes B et T, qui peuvent reconnaître un type de pathogènes, de façon hyperspécialisée. Ils reconnaissent ces pathogènes par des protéines de surface, appelées « récepteurs », qui se lient aux protéines de l’agent pathogène et provoquent la réponse immunitaire.
Cependant, chaque lymphocyte n’a qu’un seul type de récepteur, et chaque récepteur ne reconnaît qu’une infime fraction de pathogènes. Il nous faut donc un grand nombre de lymphocytes et qu’ils portent, à eux tous, une grande diversité de récepteurs.
À lire aussi : Comment notre corps se défend-il contre les envahisseurs ?
De fait, chacun d’entre nous abrite plus d’un milliard de récepteurs différents. Ce chiffre est énorme, et semble même défier les lois de la biologie. La formule des protéines est inscrite dans notre ADN sous forme de gènes, et notre génome ne contient qu’autour de 20 000 gènes. Comment est-il possible de créer une telle diversité de récepteurs immunitaire dans ces conditions ?
Dans un travail qui lui a valu le prix Nobel, Susumu Tonegawa a montré en 1976 que, pour dépasser les limites de l’encodage classique, la nature joue aux Lego avec l’ADN : dans chaque lymphocyte, des morceaux de gènes existants sont collés les uns aux autres de manière aléatoire, et de l’ADN est aussi ajouté ou supprimé – au hasard ! – au niveau des jonctions. La diversité combinatoire de ce processus produit un nombre presque illimité de récepteurs différents.
Au final, la diversité de récepteurs à des pathogènes abritée par notre organisme n’est limitée que par le nombre de lymphocytes subissant ce jeu de Lego, de l’ordre du milliard, bien plus que les 20 000 protéines encodées dans notre génome.
Et c’est ainsi, grâce à cette gigantesque diversité de récepteurs présents à la surface de nos lymphocytes, que nous sommes en principe protégés de tous les pathogènes possibles.
Une empreinte immunitaire unique
Les lymphocytes B et T circulent partout dans notre corps. Il est facile d’en échantillonner des millions par une simple prise de sang, et de révéler la séquence ADN de leurs récepteurs par des méthodes de séquençage à haut débit.
En partant de ce type de données, notre équipe a utilisé une combinaison d’analyse statistique et de modélisation pour caractériser précisément la génération de la diversité des récepteurs de lymphocytes B et T dans différentes espèces comme l’humain et la souris.
Grâce à ce travail, on connaît maintenant précisément la probabilité avec laquelle tout organisme peut produire un récepteur donné. Cette probabilité est à peu près la même pour nous tous : c’est une loi universelle.
L’ensemble des récepteurs lymphocytaires ainsi générés s’appelle notre « répertoire immunitaire adaptatif ». Il nous identifie de manière unique.
En effet, bien que nous ayons tous la même machinerie pour générer nos récepteurs, nous générons tous des récepteurs différents. C’est comme si nous recevions tous le même dé pipé, avec un très grand nombre de faces reflétant la diversité immense des récepteurs possibles. Lorsque nous lançons notre dé à de multiples reprises, nous obtenons tous des suites de nombres différentes. Certains nombres peuvent être communs entre individus, mais la plupart sont privés car ils ne sont tirés que chez un individu donné.
De la même manière, lors du développement immunitaire, nous générons tous des ensembles différents de récepteurs immunitaires, à partir des mêmes segments d’ADN et en suivant les mêmes règles.
Qu’est-ce que le développement immunitaire ?
- Lors de leur développement, les lymphocytes acquièrent leurs caractéristiques immunitaires ainsi que leur récepteur aléatoire dans des organes spécifiques, avant d’être relâchés dans l’organisme.
- Pour les lymphocytes T, cela se passe dans le thymus (mieux connu chez les bovins sous le nom de « ris de veau »), essentiellement jusqu’à la fin de l’adolescence ; et dans la moelle osseuse pour les lymphocytes B, tout au long de vie.
- Une fois qu’ils sont relâchés dans l’organisme, les lymphocytes et leurs descendants peuvent proliférer et modifier leurs caractéristiques au contact de l’environnement.
Cet ensemble unique de récepteurs constitue une sorte d’empreinte digitale qui nous est propre, et qui est largement indépendante de notre génome.
Ainsi, notre analyse nous a permis de caractériser un modèle statistique de référence pour décrire le répertoire de récepteurs d’une personne en bonne santé, c’est-à-dire dont le système immunitaire fonctionne normalement et qui ne subit pas d’infection aiguë.
Nous pouvons désormais calculer avec une grande précision combien de récepteurs deux personnes auront en commun et identifier les récepteurs qui ont le plus de chances d’être générés.
À quoi ça sert ?
Le séquençage immunitaire pourrait être utilisé en médecine légale sans divulguer l’identité familiale. Notre équipe a calculé que, à partir de seulement 10 000 lymphocytes échantillonnés, il était possible d’identifier un individu parmi la population mondiale avec un taux d’erreur inférieur à une chance sur un million.
Cette empreinte n’est presque pas influencée par le génome, puisqu’elle est générée au hasard lors du développement immunitaire. Elle ne révèle donc presque rien sur les relations de parenté. Mieux, elle permet de distinguer des vrais jumeaux aussi aisément que des personnes sans aucune relation génétique. Bien qu’elle varie au gré des infections et autres vaccins, elle est suffisamment stable dans le temps pour permettre l’identification d’individus des décennies plus tard. En effet, le processus de changement est lent : il est observé empiriquement qu’une grande partie du répertoire est conservé sur une échelle de cent ans.
Mais les applications plus importantes concernent la santé. Notre analyse a permis de décrire un modèle de répertoire d’une personne en bonne santé. Nous avons également démontré l’existence d’anomalies statistiques qui dévient de cette base chez les patients affectés par une maladie particulière. Ces anomalies nous permettent de définir des scores statistiques construits à partir des données de répertoire de chaque patient. Ces scores peuvent être utilisés dans le diagnostic et la détection de maladies diverses, allant des maladies auto-immunes à la réponse à un virus comme le Covid.
Des approches plus poussées tirant parti de l’échantillonnage du répertoire à plusieurs points de temps sont également utilisées aujourd’hui pour étudier l’efficacité de nouveaux vaccins personnalisés contre le cancer et de nouveaux traitements. En reliant des lymphocytes spécifiques à certaines maladies et à certains états pathologiques, nous pouvons comprendre comment notre système immunitaire réagit et chercher à déterminer si nous pouvons prédire sa réponse à de futures menaces.
Cependant, nous pouvons aller encore plus loin. Notre répertoire immunitaire contient l’histoire de nos infections passées. Par exemple, il est possible d’estimer assez précisément notre âge à partir de la souche du virus de la grippe à laquelle notre système immunitaire réagit le plus fortement. Ainsi, nous nous promenons avec un dossier médical personnalisé. Mais celui-ci est codé, et nos efforts pour le décrypter ne font que commencer. Ce défi est à notre portée, et nous comptons sur les outils de la physique et des mathématiques pour le surmonter.
Ces projets ont bénéficié du soutien de l’Agence nationale de la recherche (ANR), qui finance en France la recherche sur projets (Analyse computationnelle de la réponse des répertoires immunitaires aux virus — RESP-REP ANR-19-CE45-0018 et Identifying repertoire response in wild mice — WILDTYPES ANR-24-CE45-7957). L’ANR a pour mission de soutenir et de promouvoir le développement de recherches fondamentales et finalisées dans toutes les disciplines, et de renforcer le dialogue entre science et société. Pour en savoir plus, consultez le site de l’ANR.
Aleksandra Walczak donnera une conférence intitulée « Résiste ! L’évolution au sein de nous », le samedi 26 septembre, dans le cadre de l’événement scientifique Sur les épaules des géants qui se tient du 24 au 26 septembre au Havre (Seine-Maritime).

Aleksandra Walczak a reçu des financements de l'European Research Council, Agence nationale de la recherche et Foundation pour la Recherche Médicale.
Thierry Mora a reçu des financements de l'Agence nationale de la recherche, de la Commission Européenne, et de la fondation Bettencourt-Schueller.
20.09.2026 à 18:59
Mille millions de mille cyborgs ! Pourquoi les pirates informatiques demandent de plus en plus de rançons en cryptomonnaies
Pierre-Charles Pradier, Maître de conférences en Sciences économiques, LabEx RéFi, Université Paris 1 Panthéon-Sorbonne
Texte intégral (2787 mots)
L’ESSENTIEL
Les rançongiciels, ces logiciel bloquant l’accès à un ordinateur en volant ses données en échange d’une rançon, ont rapporté plus de 800 millions de dollars en 2025.
Pour partir avec leur butin, les pirates du Web passent de plus en plus par les cryptomonnaies, plus rémunératrices et moins traçables.
Les positions ambiguës des États, comme la Russie, l’Iran et la Corée du Nord, brouillent encore plus les pistes pour les gendarmes financiers.
Cet été, une cyberattaque d’ampleur a touché le système d’information de la Direction générale des finances publiques (DGFiP) avec le vol de données fiscales et cadastrales de 678 000 particuliers et professionnels. Les fuites : noms, prénoms, adresses postales, numéros de téléphone, situation familiale, quotient familial, revenu fiscal de référence et taux de prélèvement à la source.
Cette attaque n’est pas isolée. L’extorsion grâce aux logiciels rançonneurs est une activité qui en 2025 rapporterait à ceux qui la pratiquent un butin de 820 millions de dollars états-uniens issus des paiements de rançons en cryptomonnaies. En France, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) constate 128 attaques majeures en 2025, touchant principalement les petites et moyennes entreprises.
Les pirates, aux noms de Qilin, TheGentlemen ou DragonForce, implantent dans les ordinateurs des victimes un logiciel rançonneur qui en chiffre les unités de stockage (comme les disques durs) et exfiltre ces données. Les pirates les font ensuite payer pour la récupération de ces fichiers informatiques. On parle alors de simple extorsion.
Pour les particuliers, l’affaire s’arrête en général ici. Pour les entreprises, l’histoire est tout autre. Elles doivent verser une rançon pour échapper à la diffusion de leurs données, souvent sensibles, qui ont été volées. Cette fois-ci, on parle de double extorsion.
Les chapeaux noirs – nom donné aux pirates informatiques – peuvent leur demander enfin de s’acquitter d’un lourd tribut afin de ne pas subir de nouvelles attaques. Ces dernières peuvent prendre la forme de déni de service, en saturant les réseaux de requête, rendant de facto le serveur ou le site web inaccessible. On parle pour ce « forfait complet » de triple extorsion.
Alors comment est née cette cybercriminalité ? Combien pèse-t-elle économiquement ? Et pourquoi les pirates numériques utilisent les cryptomonnaies pour être payés ?
Aux origines des rançongiciels
En décembre 1989, le premier rançongiciel (ransomware) de l’histoire, baptisé « AIDS Trojan » (ou cheval de Troie PC Cyborg) voit le jour. Joseph Popp, salarié de l’Organisation mondiale de la santé (OMS), envoie 26 000 enveloppes, chacune contenant une disquette de « renseignements introductifs sur le sida » à l’ensemble des chercheurs, des institutions médicales et des participants à une conférence internationale sur le sida organisée à Stockholm.
Au bout de 90 redémarrages, un message leur demande de payer une redevance annuelle de 189 dollars pour continuer à utiliser la disquette. Les victimes paniquent.


Rattrapé par la Computer Crime Unit de New Scotland Yard, Joseph Popp est arrêté, perd la tête en attendant son jugement, avant de se consacrer à l’étude des papillons.
En 1996, Adam Young et Moti Yung soulignent que le schéma inventé par Joseph Popp pourrait « être utilisé pour mener des attaques visant à l’extorsion, avec, comme conséquence possible, la perte d’accès aux informations ».
De cette cybercriminalité artisanale émerge une véritable industrie du rançongiciel, avec CryptoLocker en 2013 – bloqueur d’écran –, Locky en 2016 – millions de courriels de phishing par jour – puis Lockbit en 2019 – menace de publication des données avec le système de Ransomware-as-a-Service (RaaS).
Extorsion lucrative
Aujourd’hui, l’industrie des rançongiciels est une manne financière extrêmement lucrative. Trois principaux organismes en étudient les coûts comme le rappelle l’économiste Anja Shortland : le FBI, Financial Crime Enforcement Network (FINCEN) et Chainalysis.
Le FBI compile les déclarations réalisées via l’Internet Crime Complaint Center. Cependant, comme il l’indique dans ses rapports depuis 2018, « dans certains cas, les victimes ne déclarent aucune perte au FBI, ce qui diminue artificiellement le chiffre des pertes ». L’administration états-unienne Financial Crime Enforcement Network (FINCEN) consolide les déclarations de soupçon des entreprises réglementées, notamment les cabinets spécialisés en réponse aux incidents et en expertise numérique criminelle, qui sont sollicités par les entreprises attaquées. Chainalysis analyse la chaîne de blocs des protocoles cryptos qui servent à payer les rançons et publie chaque année un rapport sur le crime.

Ce tableau nous mène à trois constats :
Les estimations du FBI sont très inférieures aux autres, car les entreprises ne déclarent les cyberattaques dont elles sont victimes que si elles y sont contraintes par la loi. L’économiste Anja Shorland rappelle que ces entreprises sont réticentes pour ne pas donner une mauvaise image de leur organisation.
Les trois méthodes convergent pour montrer que l’activité est peu perceptible avant 2016 et qu’elle explose en 2020.
Ces estimations sont des minorants. Elles mesurent seulement les sommes payées par les victimes, pas les dégâts encourus – pertes de données, de chiffre d’affaires, d’image, pertes des sous-traitants, coût de remise en marche. Alors qu’aucune rançon n’a été versée, la seule attaque contre Jaguar Land Rover en août 2025, aurait coûté plus de 350 millions à JLR et six fois plus à ses milliers de sous-traitants.
Il n’y a pas d’évaluation académique globale des coûts complets, même si des méthodologies ponctuelles sont élaborées et des consultants en cybersécurité avancent des chiffres en dizaines de milliards de dollars états-uniens par an.
Baisse des coûts et diminutions de la traçabilité grâce au bitcoin
On peut toutefois se demander pourquoi et comment les exploitants de ces logiciels d’extorsion ont choisi d’utiliser Bitcoin pour le paiement des rançons, alors que la chaine de bitcoin permet de tracer les paiements.
Le chercheur Nori Katagiri souligne que si les criminels ont abandonné l’usage des numéros de téléphone surtaxés et des cartes prépayées c’est d’abord en raison d’un « facteur d’échelle » qui permettait d’augmenter le niveau des rançons.
L’affaire du hacker Zain Qaiser, condamné le 9 avril 2019 à Londres, éclaire à plus d’un titre. Cet étudiant faisait croire à des victimes qu’il possédait des enregistrements de leurs visites sur des sites pornographiques. Son complice installé aux États-Unis facturait ses services de blanchiment environ 30 % du montant des sommes traitées. C’est précisément ce complice qui s’est fait attraper par les autorités américaines.
Au bout du compte, Zain Qaiser aurait gagné un peu moins d’un million de dollars en deux ans avant son arrestation. En parallèle, les pirates derrière Cryptolocker, les premiers à se faire payer en bitcoins dès novembre 2013, auraient engrangé 8 millions de dollars en moins de six mois sans se faire inquiéter. Ceux de Locky, 27 millions en 2016. Le Financial Crimes Enforcement Network (FINCEN) aux États-Unis a comptabilisé 250 millions de dollars pour Lockbit et près de 400 pour ALPHV/BlackCat.
On a manifestement changé d’échelle avec l’usage des cryptomonnaies !
Utilisation de plateformes d’échanges complaisantes
Les criminels utilisent des prestataires de services liés aux cryptomonnaies qui ne se soucient pas des recommandations du Groupe d’action financière (GAFI), l’organisme mondial de surveillance et de normalisation chargé de lutter contre le blanchiment de capitaux.
La liste est longue des plateformes d’échange russes poursuivies sanctionnées par les États-Unis pour leur contribution au blanchiment de l’argent des rançons : BTC-e dès 2017, Suex en septembre 2021, Garantex en 2022, Bitzlato en 2023 ou PM2BTC en 2024.
Les pirates, quand ils sont reconnus, font aussi l’objet d’actes d’accusation et de demandes d’extradition, comme c’est le cas par exemple pour Evgeniy Bogachev, le créateur de GameOver Zeus, un cheval de Troie conçu principalement pour dérober des informations bancaires et propager le ransomware CryptoLocker.
Lieux sûrs à l’abri de la justice
Si le bitcoin a longtemps été l’instrument privilégié de règlement des rançons, Monero bénéficie depuis le début des années 2020 d’une popularité croissante. Comme l’indique une étude :


« Les groupes de rançongiciels […] privilégient de plus en plus les options plus anonymes, comme Monero, pour éviter d’être détectés. Les paiements en bitcoins peuvent entraîner des frais supplémentaires. »
Reste qu’avec l’interdiction de Monero dans l’Union européenne – article 76 §3 de MiCA – et l’attention portée par le Financial Crimes Enforcement Network (FINCEN) états-unien à ce protocole, le plus simple reste d’accepter les bitcoins que les victimes peuvent acheter auprès des prestataires légaux dans leur pays.
Le modèle économique du logiciel rançonneur dépend de l’accueil fait par quelques États aux exploitants de logiciels et de plateformes d’échanges qui permettent d’assurer le blanchiment des profits criminels.
La Russie, l’Iran et la Corée du Nord hébergent-ils la fine fleur du logiciel rançonneur, tout en pratiquant le déni, même quand il n’est pas plausible ? La doctrine de ces États consiste à offrir aux cyberattaquants et aux opérateurs de cryptos interlope un lieu sûr (safe harbor) tant qu’ils ne nuisent pas directement aux intérêts nationaux ; quand les États ne déguisent pas en pirates leurs propres agents…
Compte tenu de la difficulté de soumettre ces acteurs à des actions diplomatiques, la lutte contre le logiciel rançonneur ne peut reposer sur les seules victimes et leurs assureurs, comme le montrent les chercheurs Anja Shortland et Tom Baker. Les pouvoirs publics peuvent agir efficacement en invitant les assureurs à limiter les paiements, mais aussi en proposant des normes en matière de cyberdéfense, notamment en promouvant un modèle d’équilibre entre ouverture et sécurité, entre efficacité et résilience.

Pierre-Charles Pradier ne travaille pas, ne conseille pas, ne possède pas de parts, ne reçoit pas de fonds d'une organisation qui pourrait tirer profit de cet article, et n'a déclaré aucune autre affiliation que son organisme de recherche.
- GÉNÉRALISTES
- Ballast
- Fakir
- Interstices
- Issues
- Korii
- Lava
- La revue des médias
- Time France
- Mouais
- Multitudes
- Positivr
- Regards
- Slate
- Smolny
- Socialter
- UPMagazine
- Le Zéphyr
- Idées ‧ Politique ‧ A à F
- Accattone
- À Contretemps
- Alter-éditions
- Contre-Attaque
- Contretemps
- CQFD
- Comptoir (Le)
- Déferlante (La)
- Esprit
- Frustration
- Idées ‧ Politique ‧ i à z
- L'Intimiste
- Jef Klak
- Lignes de Crêtes
- NonFiction
- Nouveaux Cahiers du Socialisme
- ✝ Période
- ARTS
- Autre Quotidien (L')
- Beaux Arts
- Collateral
- Recours au poème
- Villa Albertine
- THINK-TANKS
- Fondation Copernic
- Institut La Boétie
- Institut Rousseau
- TECH
- Dans les algorithmes
- Framablog
- Goodtech.info
- Libre à lire (April)
- Quadrature du Net
- Revue Eur. Médias et Numérique
- INTERNATIONAL
- Alencontre
- Alterinfos
- Gauche.Media
- CETRI
- ESSF
- Inprecor
- Guitinews
- MULTILINGUES
- Kedistan
- Quatrième Internationale
- Viewpoint Magazine
- +972 mag
- PODCASTS
- Arrêt sur Images
- Le Diplo
- LSD
- Thinkerview